反恶意软件扫描完成。屏幕显示零个活动威胁。团队松了一口气。三周后,一次对上传文件夹的例行检查揭示了五个备份文件——包括数据库转储——可以在没有任何身份验证的情况下从生产服务器直接下载。
简要回答。清理恶意软件与封堵漏洞是两项不同的工作。前者可以完成,而后者可能仍然完全敞开。本文记录了两者,包括团队在数周内将其分离的五个方法论错误。
被入侵的站点在团队清理时做了什么?
数据库撒谎;mtime 不撒谎
对被入侵 WordPress 站点进行任何法证分析,都始于同一个问题:这一切是何时发生的?在本案中,数据库给出的答案作为时间线是无法使用的。
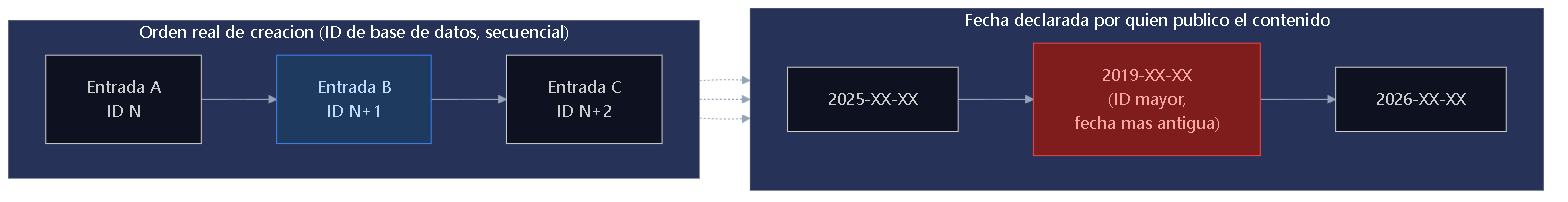
八条已发布条目声称的日期早于数据库标识符更大的其他条目:它们创建时间更晚,却被标注为更早的日期。同样的模式出现在站点的另一张数据表中,四条连续标识符的评论分布在两个不同年份中。这不是时区错误:日期字段是被手动修改的。
查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'lineColor': '#94a3b8'}}}%%
flowchart LR
    subgraph real["Orden real de creacion (ID de base de datos, secuencial)"]
        direction LR
        id_a["Entrada A\nID N"] --> id_b["Entrada B\nID N+1"] --> id_c["Entrada C\nID N+2"]
    end
    subgraph decl["Fecha declarada por quien publico el contenido"]
        direction LR
        f_a["2025-XX-XX"] --> f_b["2019-XX-XX\n(ID mayor,\nfecha mas antigua)"] --> f_c["2026-XX-XX"]
    end
id_a -.-> f_a
id_b -.-> f_b
id_c -.-> f_c
style f_b fill:#7f1d1d,stroke:#ef4444,color:#fca5a5
style id_b fill:#1e3a5f,stroke:#3b82f6,color:#bfdbfe
此站点有效的时间线是文件系统修改时间(mtime)记录的时间线。它们内部一致,且与唯一一条已记录的代码执行日志相吻合。攻击者能否篡改它们尚未经过验证;断言其不可篡改超出了现有证据所支持的范围。可以确定的是:它们是唯一可用的一致来源。根据mtime重建的活动时间窗口为2026年6月25日至2026年8月26日。
7月3日的执行链
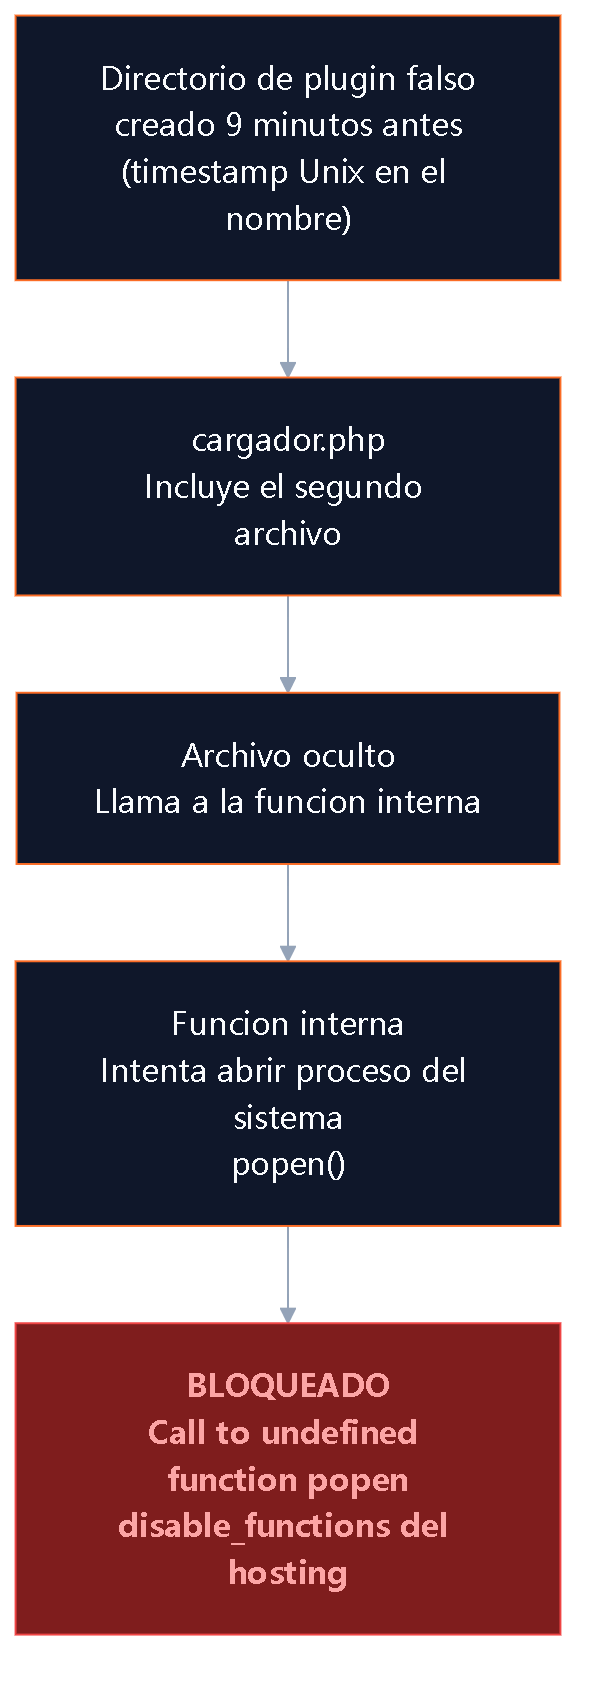
唯一可以证明代码执行的时刻发生在2026年7月3日。一个在不到十分钟前创建的目录包含四个元素:一个合法插件的完整副本、一个隐藏文件、一个PHP加载器和一个16字节的配置文件。选择插件目录作为容器并非偶然:该位置的任何PHP文件都会在WordPress处理每个请求时自动加载。
执行链如下:加载器包含了隐藏文件,后者调用了一个内部函数,该函数尝试使用 popen() 打开一个操作系统进程。主机已禁用该函数。尝试失败,错误记录如实呈现如下:
[03-Jul-2026 HH:MM:SS UTC] PHP Fatal error: Call to undefined function popen() in /home/USUARIO/public_html/wp-content/plugins/NOMBRE-FALSO-DEL-ATACANTE/cargador.php on line 7Stack trace: #0 /home/USUARIO/public_html/wp-content/plugins/NOMBRE-FALSO-DEL-ATACANTE/oculto.php(38): funcion_interna() #1 /home/USUARIO/public_html/wp-settings.php(422): include_once('...') #2 /home/USUARIO/public_html/wp-load.php(50): require_once('...') #3 {main}
popen)、错误类型和堆栈结构来自原始记录。确切时间戳待授权发布。来源:Transgenia 内部法证档案,2026年。此记录是整个事件中唯一可证明代码执行的证据。对该阻断的标准解读是主机的禁用函数列表;没有其他证据与该解释相矛盾。
查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'primaryBorderColor': '#fb6c25', 'lineColor': '#94a3b8', 'edgeLabelBackground': '#1e293b'}}}%%
flowchart TD
    A["Directorio de plugin falso\ncreado 9 minutos antes\n(timestamp Unix en el nombre)"]
    B["cargador.php\nIncluye el segundo archivo"]
    C["Archivo oculto\nLlama a la funcion interna"]
    D["Funcion interna\nIntenta abrir proceso del sistema\npopen()"]
    E["BLOQUEADO\nCall to undefined function popen\ndisable_functions del hosting"]
A --> B --> C --> D --> E
style A fill:#0f172a,stroke:#fb6c25,color:#f8fafc
style B fill:#0f172a,stroke:#fb6c25,color:#f8fafc
style C fill:#0f172a,stroke:#fb6c25,color:#f8fafc
style D fill:#0f172a,stroke:#fb6c25,color:#f8fafc
style E fill:#7f1d1d,stroke:#ef4444,color:#fca5a5,font-weight:bold
内容数字统计
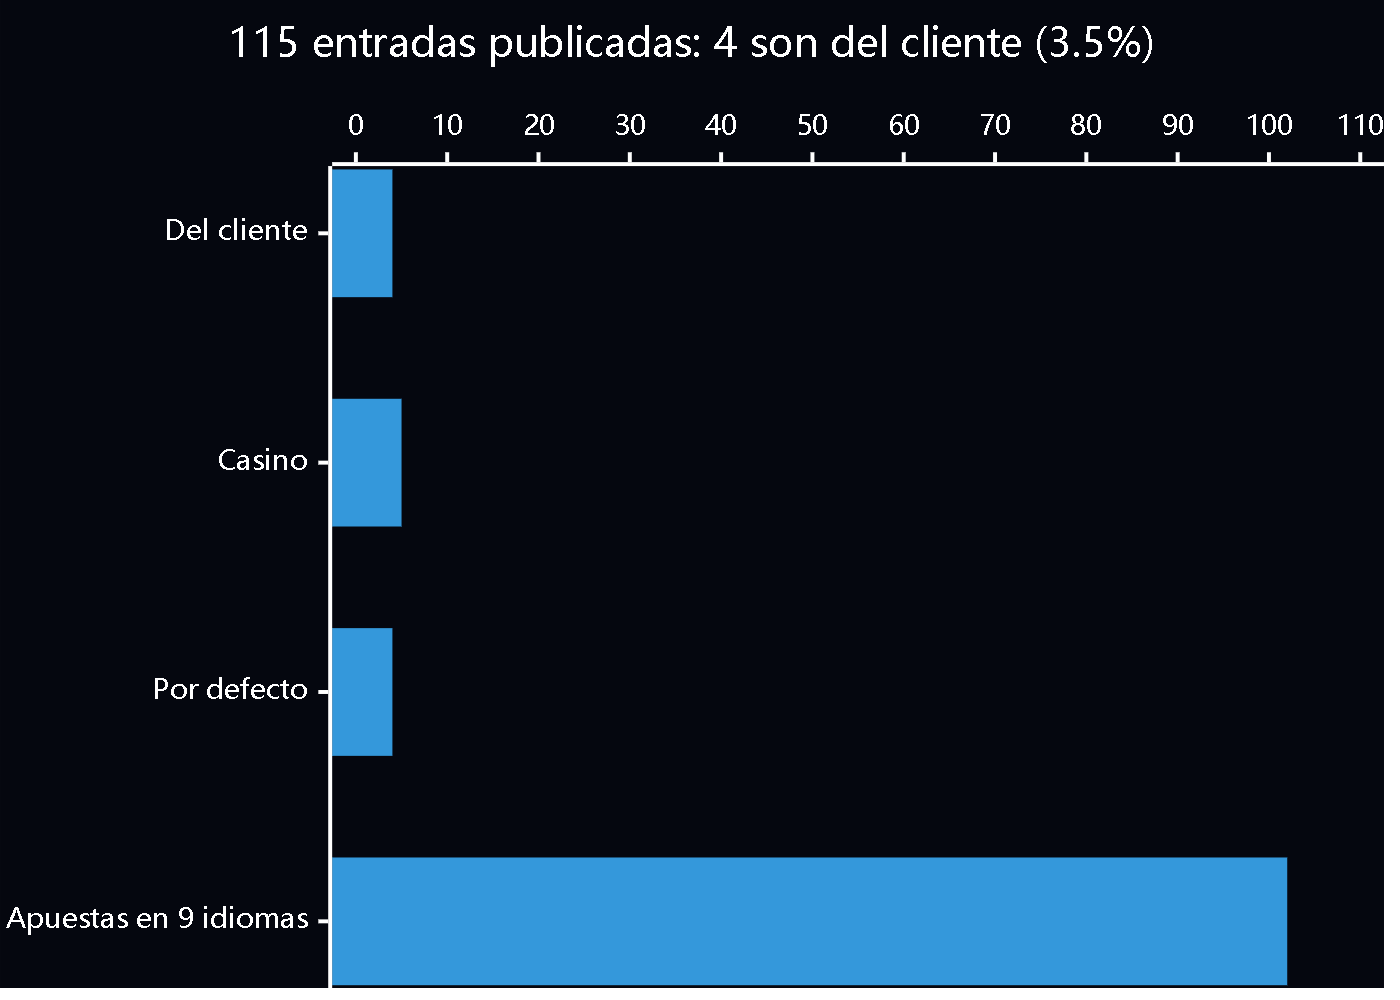
分析时,站点共记录了604篇文章:115篇已发布,483篇在回收站,4篇草稿,以及2篇WordPress自动草稿。115篇已发布文章中,有四篇属于客户的合法内容,占总数的3.5%。其余内容:102篇九种语言的体育博彩文章、五篇赌场文章以及四篇WordPress默认模板文章。
查看 Mermaid 源码
%%{init: {'theme': 'dark'}}%%
xychart-beta horizontal
    title "115 entradas publicadas: 4 son del cliente (3.5%)"
    x-axis ["Del cliente", "Casino", "Por defecto", "Apuestas en 9 idiomas"]
    y-axis 0 --> 110
    bar [4, 5, 4, 102]
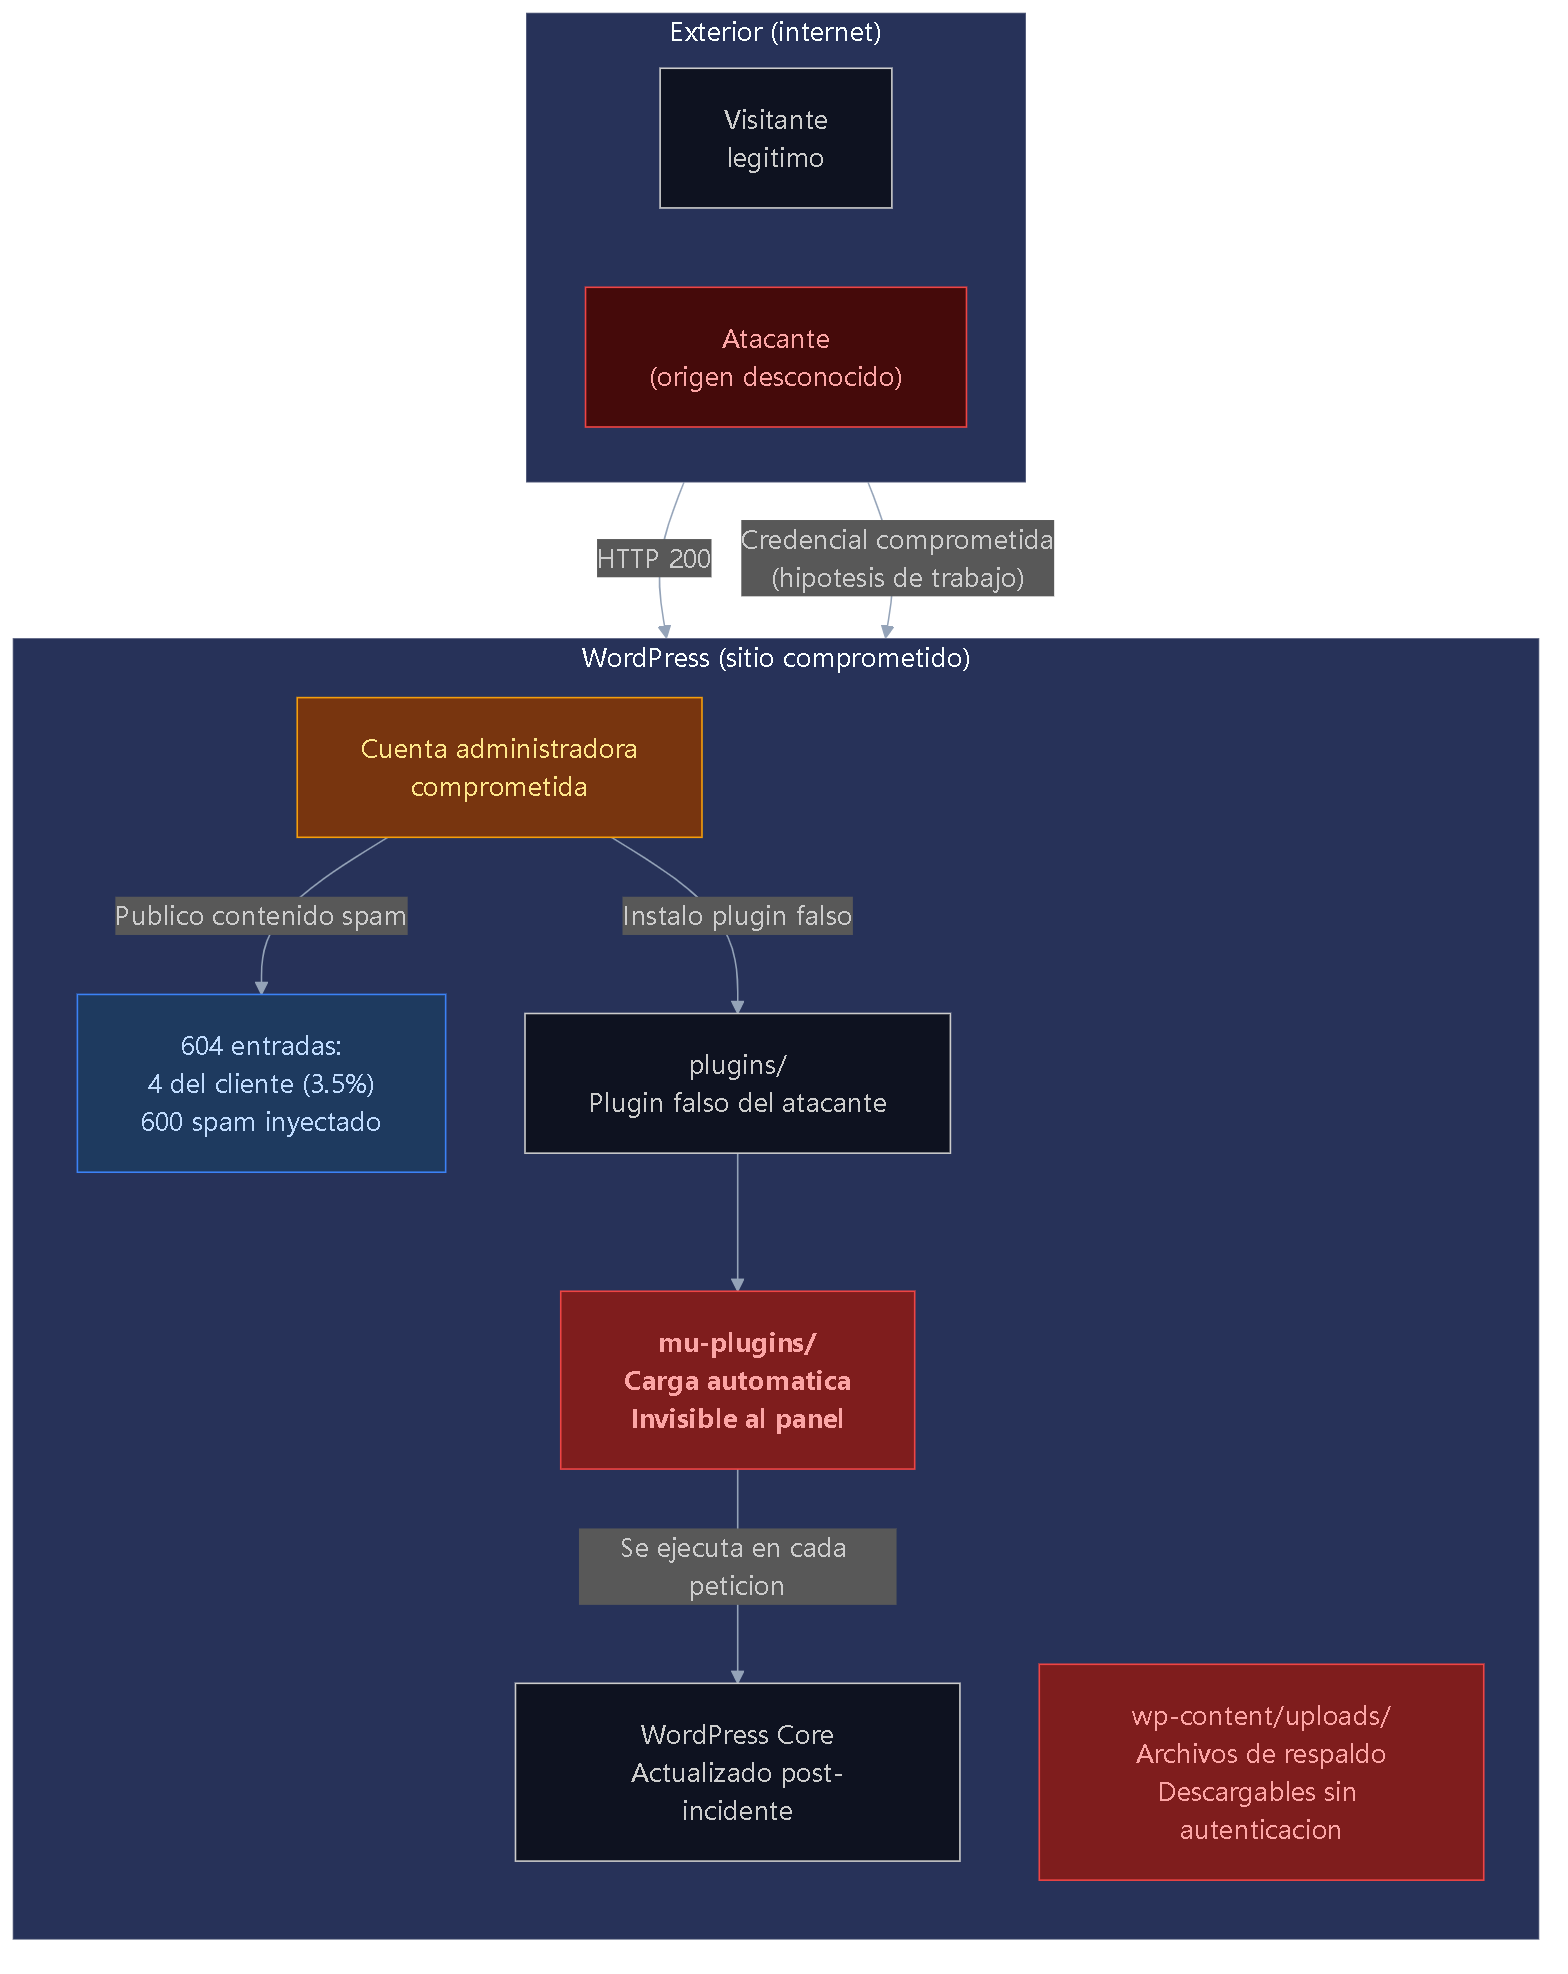
查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'lineColor': '#94a3b8'}}}%%
flowchart TB
    subgraph EXT["Exterior (internet)"]
        direction LR
        visitante["Visitante\nlegitimo"]
        atacante["Atacante\n(origen desconocido)"]
    end
subgraph WP["WordPress (sitio comprometido)"]
direction TB
admin["Cuenta administradora\ncomprometida"]
mu["mu-plugins/\nCarga automatica\nInvisible al panel"]
plugins["plugins/\nPlugin falso del atacante"]
uploads["wp-content/uploads/\nArchivos de respaldo\nDescargables sin autenticacion"]
core["WordPress Core\nActualizado post-incidente"]
content["604 entradas:\n4 del cliente (3.5%)\n600 spam inyectado"]
end
visitante -->|"HTTP 200"| content
atacante -->|"Credencial comprometida\n(hipotesis de trabajo)"| admin
admin -->|"Publico contenido spam"| content
admin -->|"Instalo plugin falso"| plugins
plugins --> mu
mu -->|"Se ejecuta en cada peticion"| core
style mu fill:#7f1d1d,stroke:#ef4444,color:#fca5a5,font-weight:bold
style uploads fill:#7f1d1d,stroke:#ef4444,color:#fca5a5
style admin fill:#78350f,stroke:#f59e0b,color:#fde68a
style content fill:#1e3a5f,stroke:#3b82f6,color:#bfdbfe
style atacante fill:#450a0a,stroke:#ef4444,color:#fca5a5
作者归属模式证实,合法管理员账户被用于发布垃圾内容:18篇有作者的文章中有10篇以该身份发出。431个注册用户中,428个是没有任何文章关联的虚假订阅者。站点的38个分类中有29个是体育博彩分类。108条评论中,没有一条来自真实访客:四条是WordPress默认模板评论,八条是多年前电子商务平台订单的内部备注。
清理是必要的。但还不够。

查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'lineColor': '#94a3b8'}}}%%
flowchart LR
    subgraph LIMPIO["Limpiado al 2026-09-18 (76%)"]
        direction TB
        l1["Plugin falso eliminado\nde mu-plugins"]
        l2["Segunda cuenta\nadministradora eliminada"]
        l3["WordPress Core\nactualizado"]
        l4["15 artefactos de malware\neliminados del sistema de archivos"]
        l5["Pagina spam\ncerrada (404)"]
    end
subgraph BRECHA["Brecha abierta (24% pendiente)"]
direction TB
b1["Archivos de respaldo\nDescargables sin autenticacion"]
b2["Hashes phpass\nExpuestos en volcado SQL"]
b3["Gestor de archivos\ndel panel activo"]
b4["Notificacion LFPDPPP\npendiente de confirmacion"]
b5["Barrido del directorio\nde subidas: solo ~33% revisado"]
end
LIMPIO -. "No implica" .-> BRECHA
style LIMPIO fill:#052e16,stroke:#22c55e,color:#86efac
style BRECHA fill:#7f1d1d,stroke:#ef4444,color:#fca5a5
style b1 fill:#450a0a,stroke:#ef4444,color:#fca5a5,font-weight:bold
style b2 fill:#450a0a,stroke:#ef4444,color:#fca5a5,font-weight:bold
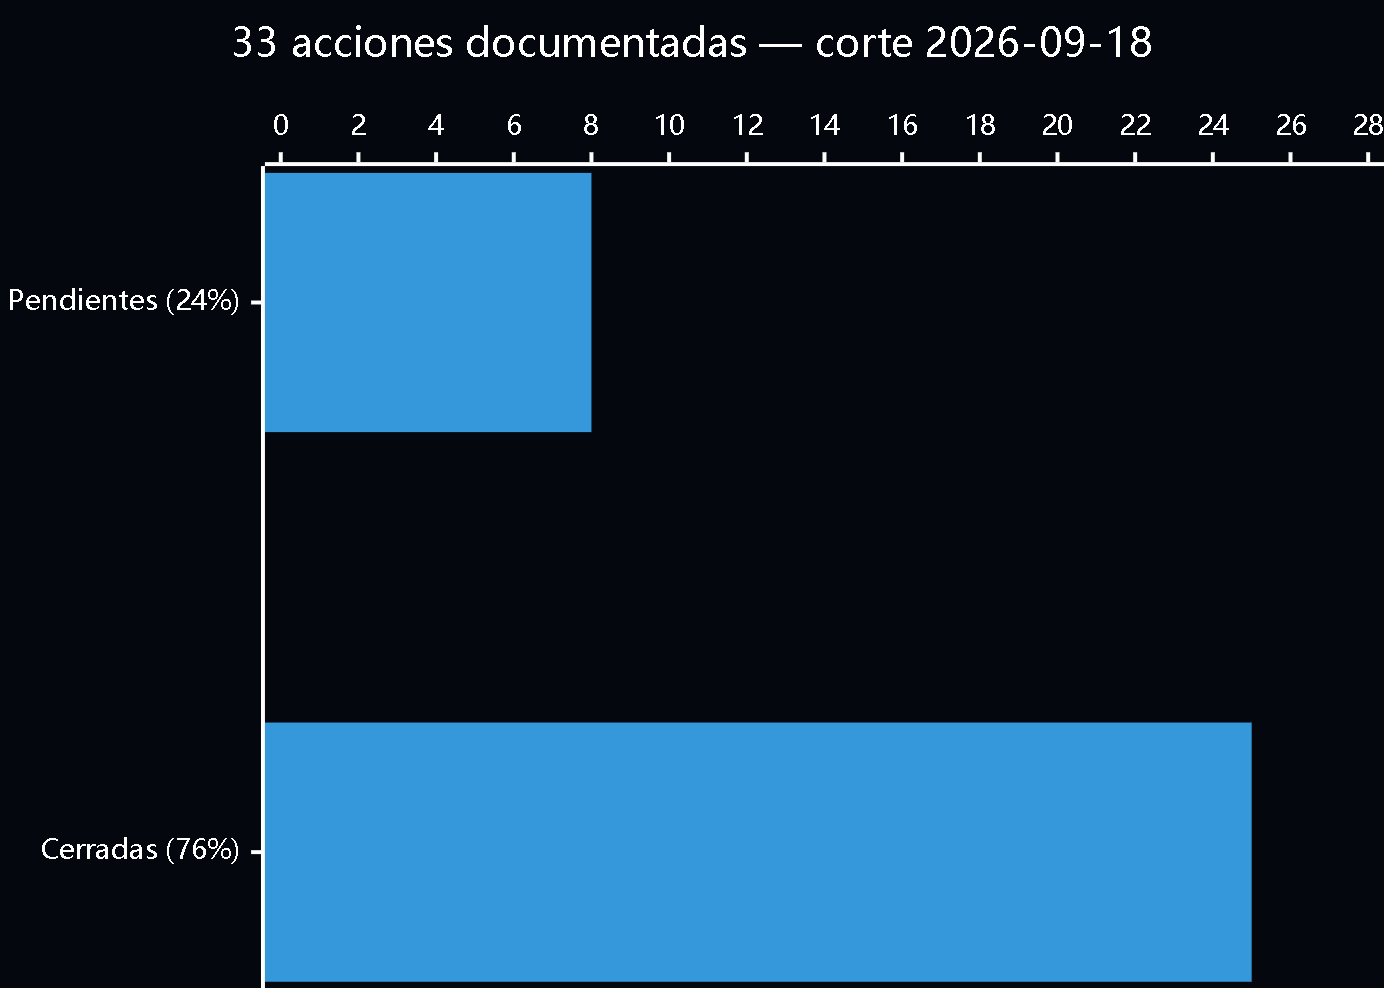
截至 2026-09-18,已记录的33项行动中有25项已关闭,占76%。必须加载的插件目录已清理干净。第二个管理员账户已被删除。WordPress核心已更新。文件系统中已不存在十五个恶意软件工件。
仍然敞开的缺口并非小事。
仍然敞开的缺口
未经身份验证即可下载的备份文件。 有五个备份文件可以直接从生产服务器下载,无需任何凭证。自发现之日起已记录二十天。其中最大的文件超过200MB,可追溯至2017年;其内容未被打开。根据大小和格式,档案推断其包含文件系统和数据库。
较小的SQL转储约12MB,包含至少两个用户账户以phpass格式存储的密码哈希值:带迭代的MD5,现代GPU可在数小时内破解。它还包含第三方个人数据:受影响公司的客户在该网站使用的电子商务平台上注册的信息。
当前数据库约118MB,直接请求返回HTTP 404:它存在于磁盘上,但无法从外部访问。并非所有敏感文件的暴露程度都相同。
仍活跃的垃圾内容页面。 分析时,垃圾内容入口页面返回HTTP 200,提供约800KB的内容。截至2026年9月19日,已验证为HTTP 404:该特定漏洞已关闭。
管理面板中仍启用的文件管理器。 管理面板仍启用了文件管理器,允许从浏览器编辑站点的任何PHP文件。
隐藏而不保护的 .htaccess
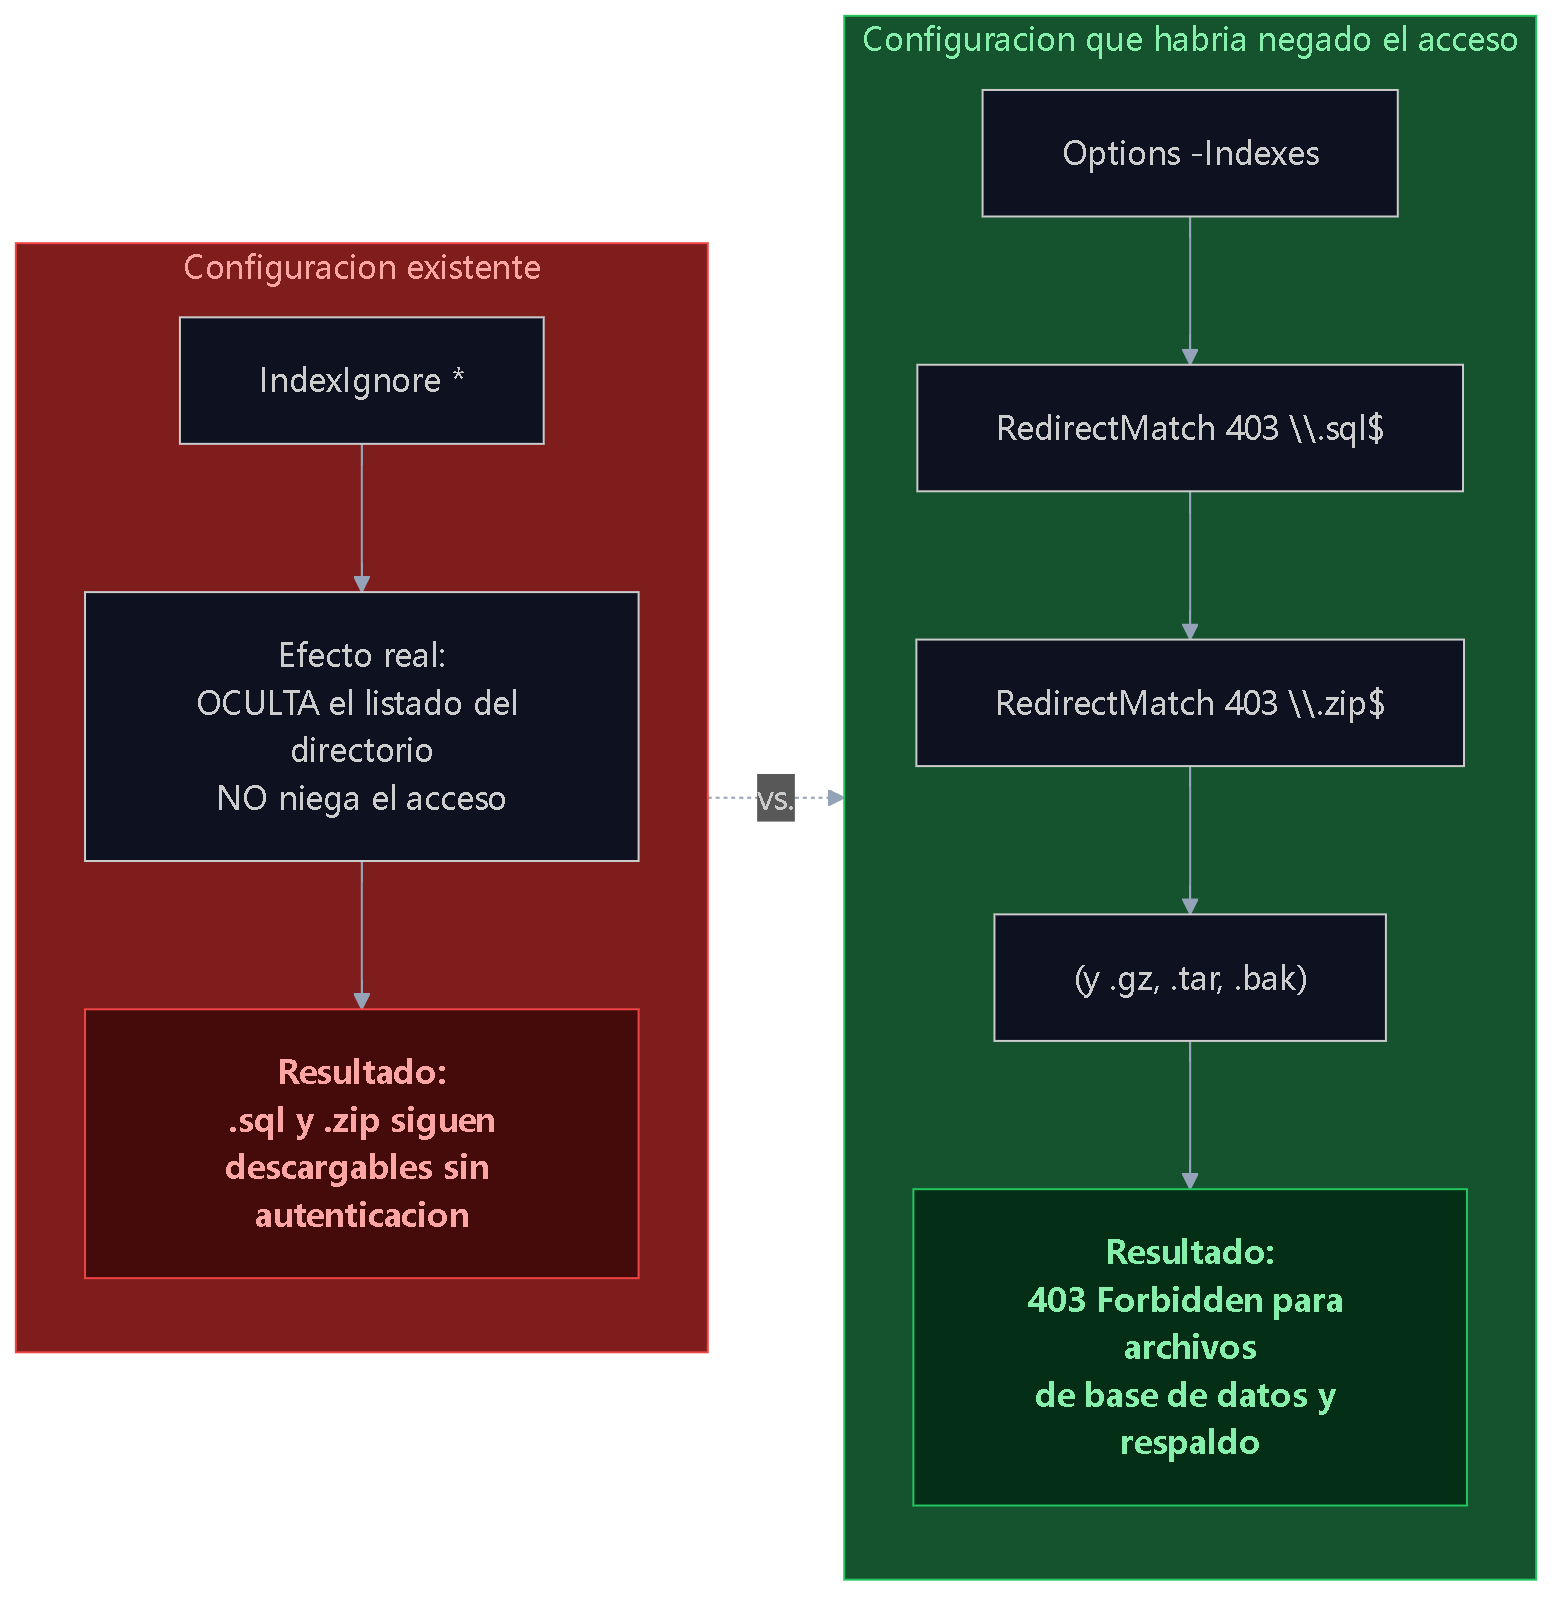
上传文件夹中有一个带有 IndexIgnore * 指令的 .htaccess 文件。该指令在有人访问该URL时隐藏目录列表。它不拒绝访问。知道文件名的攻击者可以直接下载它。
查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'lineColor': '#94a3b8'}}}%%
flowchart LR
    subgraph L["Configuracion existente"]
        direction TB
        la["IndexIgnore *"]
        lb["Efecto real:\nOCULTA el listado del directorio\nNO niega el acceso"]
        lc["Resultado:\n.sql y .zip siguen\ndescargables sin autenticacion"]
        la --> lb --> lc
    end
subgraph R["Configuracion que habria negado el acceso"]
direction TB
ra["Options -Indexes"]
rb["RedirectMatch 403 \.sql$"]
rc["RedirectMatch 403 \.zip$"]
rd["(y .gz, .tar, .bak)"]
re["Resultado:\n403 Forbidden para archivos\nde base de datos y respaldo"]
ra --> rb --> rc --> rd --> re
end
L -. "vs." .-> R
style L fill:#7f1d1d,stroke:#ef4444,color:#fca5a5
style lc fill:#450a0a,stroke:#ef4444,color:#fca5a5,font-weight:bold
style R fill:#14532d,stroke:#22c55e,color:#86efac
style re fill:#052e16,stroke:#22c55e,color:#86efac,font-weight:bold
IndexIgnore * 隐藏了目录列表,但不拒绝对单个文件的访问。站点的真实保护覆盖了 .php 文件,未覆盖 .sql 和 .zip。右列为示例配置,可真正拒绝访问;并非通用方案。来源:Transgenia 内部法证档案,2026年。该目录的实际保护覆盖了 .php 文件——一条针对PHP的Deny指令。它不覆盖 .sql 或 .zip。安全配置部分正确,而这种部分性在最关键的地方使其失效。
潜伏加载器:如何不命名一个发现
持久性循环
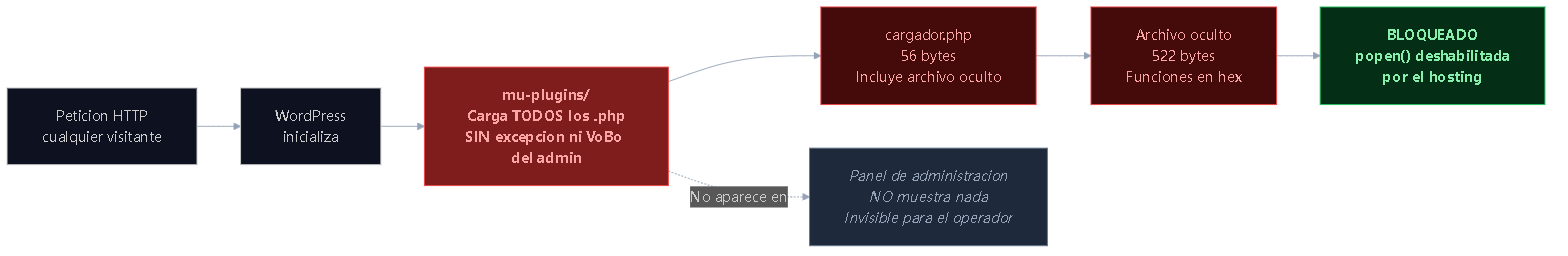
mu-plugins目录中的文件比任何其他目录都更危险的原因,不在于其内容,而在于其位置。WordPress在处理任何请求之前,自动加载该目录中的所有PHP文件,无一例外,且管理面板不会显示这些文件。
查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'lineColor': '#94a3b8'}}}%%
flowchart LR
    req["Peticion HTTP\ncualquier visitante"]
    wp["WordPress\ninicializa"]
    mu["mu-plugins/\nCarga TODOS los .php\nSIN excepcion ni VoBo del admin"]
    cargador["cargador.php\n56 bytes\nIncluye archivo oculto"]
    oculto["Archivo oculto\n522 bytes\nFunciones en hex"]
    panel["Panel de administracion\nNO muestra nada\nInvisible para el operador"]
    bloqueo["BLOQUEADO\npopen() deshabilitada\npor el hosting"]
req --> wp --> mu --> cargador --> oculto --> bloqueo
mu -.->|"No aparece en"| panel
style mu fill:#7f1d1d,stroke:#ef4444,color:#fca5a5,font-weight:bold
style cargador fill:#450a0a,stroke:#ef4444,color:#fca5a5
style oculto fill:#450a0a,stroke:#ef4444,color:#fca5a5
style bloqueo fill:#052e16,stroke:#22c55e,color:#86efac,font-weight:bold
style panel fill:#1e293b,stroke:#64748b,color:#94a3b8,font-style:italic
56字节文件
在必须加载的插件目录中发现了一个56字节的文件。其内容只有一条指令:trim() 中包含的 phar:// 包装器。
trim() 不会触发该包装器。PHP中的 phar:// 包装器在处理文件系统的函数——include、require、fopen 等——接收到 phar:// 路径时被激活。trim() 处理字符串并返回;它不接触文件系统。这在提交发现之前已在隔离容器中验证。
文件仍从站点中移除,原因有二:因位于必须加载目录而在WordPress的每次请求中加载,且不出现在管理面板的插件列表中。该面板中不可见的确切原因在档案中未作说明。
还有一个522字节的第二个工件,包含三个以十六进制转义编码的执行函数。十六进制编码是一种规避技术:对文件的纯文本搜索不会找到函数名。
反恶意软件分析
密封证据容器前,210个文件接受了反恶意软件分析。结果为零检测。容器以AES-256加密封存;后续对已封存容器的分析尝试对记录的288个条目全部返回密码保护错误。零检测结果对应封存前审查的210个文件。
这不是恶意软件不存在的解释:16、56和522字节的片段低于任何已知反恶意软件签名的长度阈值。签名引擎无法识别其尚未映射的内容。团队中没有人发出"没有恶意软件,因为杀毒软件说没有"的诊断;档案明确记录了这一点,因为这正是该结果所诱导的推理。
正确的命名方式
令人心动的标题是:在必须加载的插件目录中发现了一个活跃的PHAR加载器。
正确的标题是:在一个每次请求都会加载它、并使其对管理面板不可见的目录中,发现了一个距武装只差一步的PHAR加载器。
这个差异不只是语义问题:前者描述了一个并不存在的活跃威胁;后者正确描述了真实威胁:潜伏的,非活跃的,但处于特权位置。
一个 AI 连接器授予的访问权限超过了等效 REST 凭证
分析期间,WordPress REST API处于编辑阻断模式:即使使用有效的管理员凭证也返回401错误。该阻断是不需要公开该接口的站点的标准加固措施。
站点上安装的一个人工智能连接器插件不遵守该加固措施。通过该渠道,团队使用REST API拒绝的相同凭证,毫无问题地读取了431个用户及其角色。
这个教训有两面。即时的:一个读取向量处于开放状态,而操作员认为它已关闭。结构性的:安装第二个连接器以获取访问权限,本会给一个已被攻破的站点增加来自评价不多的第三方的代码。为节省五次点击而增加攻击面是一种糟糕的安全操作。
五个错误加一个姊妹更正
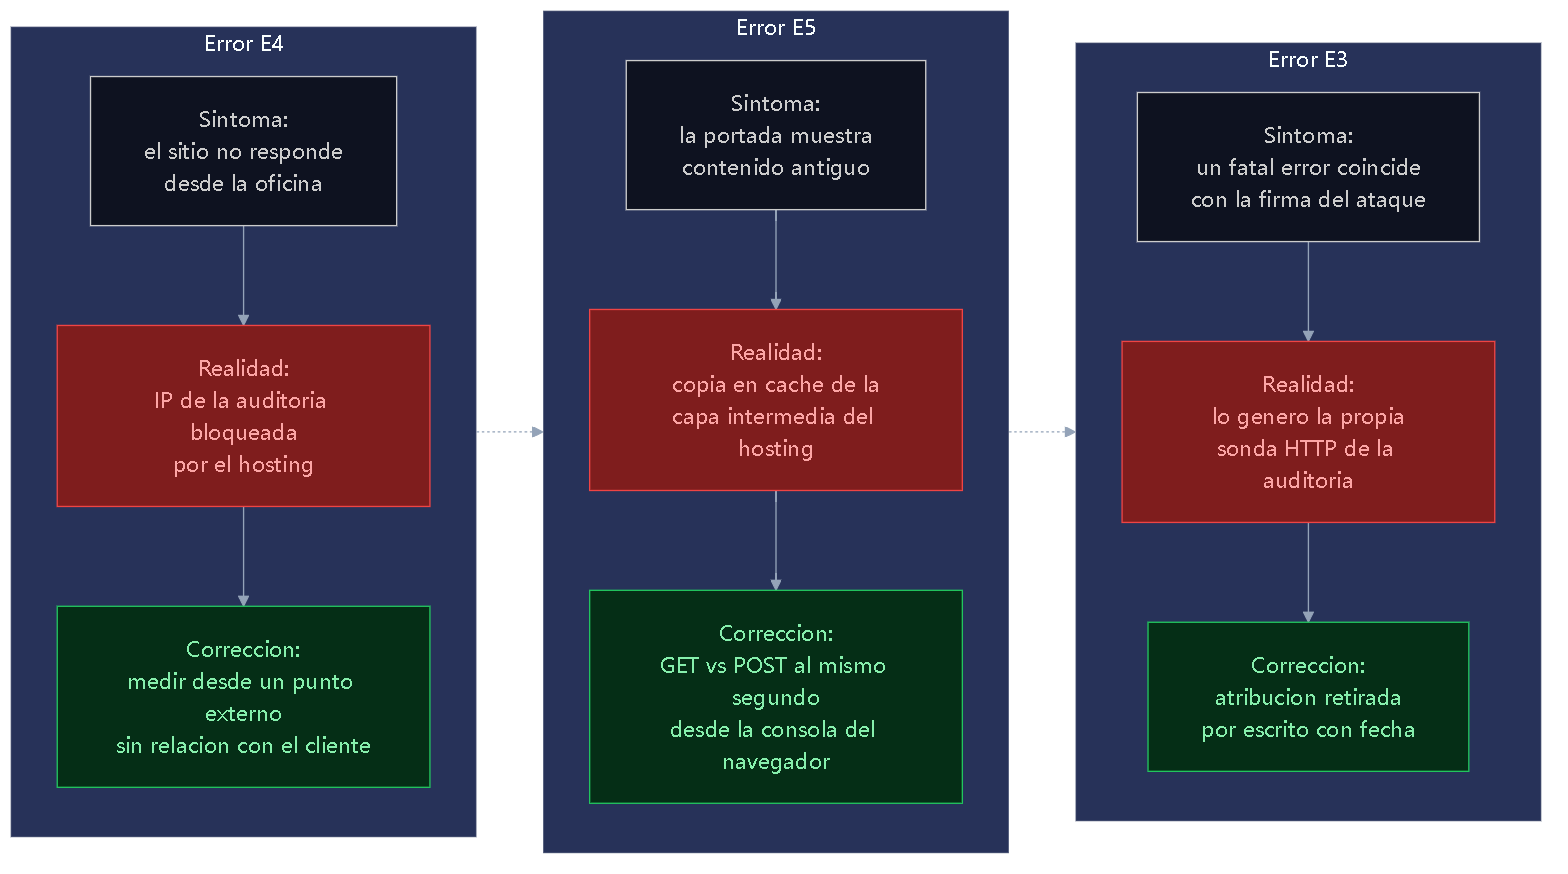
E1 — 部分计数被报告为最终计数。 对上传目录的扫描生成了一个恰好4000行的清单。清单的最后一行是工具的截断标记,而非真实文件名。该扫描覆盖了目录的约三分之一。诚实的结论是:在已审查的部分中发现了泄露;其余部分的情况未知。
E1姊妹 — 已安装不等于已激活。 面板API返回服务器上已安装的插件。回答哪些插件处于激活状态的来源是数据库中的选项表。这是两个不同来源的两个不同问题。
E2 — 高估了攻击者的能力。 对56字节文件的初始描述将其定性为活跃的PHAR反序列化。隔离容器中的实验证明,按其编写方式,并非如此。报告保留了原始陈述及其更正,并注明了日期。这使其具有可审计性:阅读档案的人可以追踪导致错误的推理和反驳它的证据。
E3 — 将攻击者的工件误认为自身噪音。 同一站点有两条PHP错误记录。一条记录了7月3日攻击者的执行链。另一条是审计自身HTTP探针在之前某轮次生成的。区分它们的唯一方式:记录了自己做了什么以及何时做的。若无该记录,第二个错误看起来会像是攻击的一部分,并会偏颇分析。
E4 — 审计封锁了Transgenia的IP。 在长达十九天的时间里,团队无法从办公室访问站点。花了六天时间才意识到问题出在自身访问上,而非站点本身。"站点宕机了"意味着"我们的访问被阻断了。"
单次工作会话中四个各自独立的充分原因:反复的身份验证失败、递归目录遍历、带有漏洞扫描器签名的路径探测,以及对大文件的分块请求。主机操作员与审计团队共享同一个公共IP地址。"我也看不到"的确认强化了阻断,而非排除了阻断。解决方案是从与客户无关的外部节点进行测量。
E5 — 首页缓存归因于缓存插件。 首页显示的是站点的过时版本。同一URL的GET和POST在同一秒返回不同响应:源站点正常。过时的副本来自主机的中间层,由一个插件遗留的一年期缓存头提供。一个特殊情况:主机的反恶意软件安全盾拦截包含查询字符串的URL,并返回约12KB的JavaScript挑战。这使命令行中任何带cache-buster的测量无效,并破坏了自动化请求。如果测量工具正在被拦截,所测量的是工具,而非站点。
查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'lineColor': '#94a3b8'}}}%%
flowchart LR
    subgraph E4["Error E4"]
        direction TB
        e4s["Sintoma:\nel sitio no responde\ndesde la oficina"]
        e4r["Realidad:\nIP de la auditoria bloqueada\npor el hosting"]
        e4c["Correccion:\nmedir desde un punto externo\nsin relacion con el cliente"]
        e4s --> e4r --> e4c
    end
subgraph E5["Error E5"]
direction TB
e5s["Sintoma:\nla portada muestra\ncontenido antiguo"]
e5r["Realidad:\ncopia en cache de la\ncapa intermedia del hosting"]
e5c["Correccion:\nGET vs POST al mismo segundo\ndesde la consola del navegador"]
e5s --> e5r --> e5c
end
subgraph E3["Error E3"]
direction TB
e3s["Sintoma:\nun fatal error coincide\ncon la firma del ataque"]
e3r["Realidad:\nlo genero la propia\nsonda HTTP de la auditoria"]
e3c["Correccion:\natribucion retirada\npor escrito con fecha"]
e3s --> e3r --> e3c
end
E4 -.-> E5
E5 -.-> E3
style e4r fill:#7f1d1d,stroke:#ef4444,color:#fca5a5
style e5r fill:#7f1d1d,stroke:#ef4444,color:#fca5a5
style e3r fill:#7f1d1d,stroke:#ef4444,color:#fca5a5
style e4c fill:#052e16,stroke:#22c55e,color:#86efac
style e5c fill:#052e16,stroke:#22c55e,color:#86efac
style e3c fill:#052e16,stroke:#22c55e,color:#86efac
为何公开错误能增加权威性。 一份没有任何问题的报告不是一份没有错误的报告:而是一份没有质量控制的报告。反驳E2的对抗性审查、决定性的隔离容器实验、界定E1的说明范围,以及E3中书面撤回的归因——这就是方法论在运作。客户拥有的是可审计的档案,而非精心打磨的叙事。
可迁移规则。 在接触被攻破的站点之前,记录自己的操作痕迹:出口IP地址、时间、请求类型和数量。在开始前通知主机。否则,你将花费一部分时间调查自己留下的痕迹。
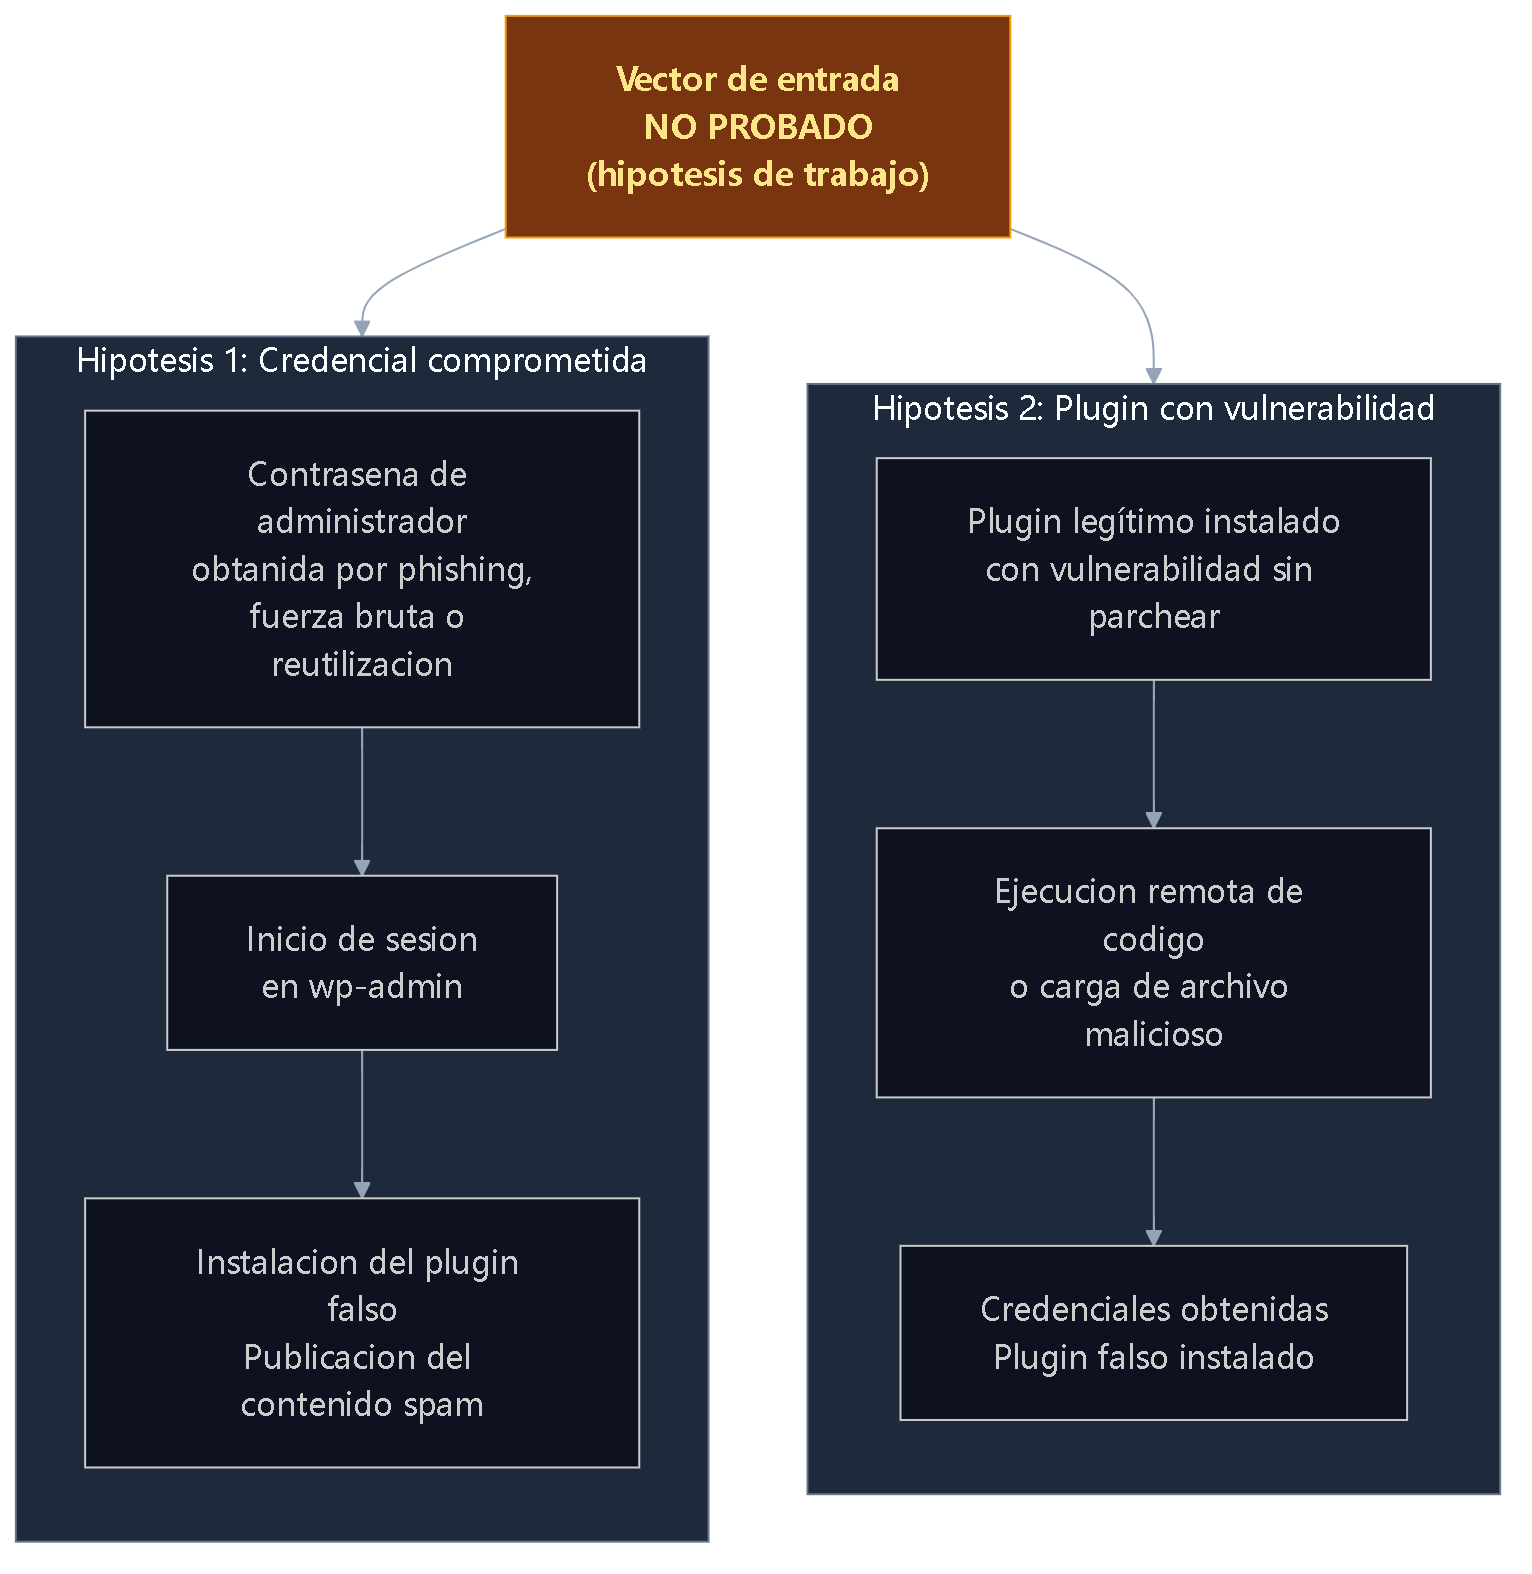
此报告未证明什么?
查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'lineColor': '#94a3b8'}}}%%
flowchart TB
    inicio["Vector de entrada\nNO PROBADO\n(hipotesis de trabajo)"]
subgraph H1["Hipotesis 1: Credencial comprometida"]
direction TB
h1a["Contrasena de administrador\nobtenida por phishing,\nfuerza bruta o reutilizacion"]
h1b["Inicio de sesion\nen wp-admin"]
h1c["Instalacion del plugin falso\nPublicacion del contenido spam"]
h1a --> h1b --> h1c
end
subgraph H2["Hipotesis 2: Plugin con vulnerabilidad"]
direction TB
h2a["Plugin legitimo instalado\ncon vulnerabilidad sin parchear"]
h2b["Ejecucion remota de codigo\no carga de archivo malicioso"]
h2c["Credenciales obtenidas\nPlugin falso instalado"]
h2a --> h2b --> h2c
end
inicio --> H1
inicio --> H2
style inicio fill:#78350f,stroke:#f59e0b,color:#fde68a,font-weight:bold
style H1 fill:#1e293b,stroke:#64748b
style H2 fill:#1e293b,stroke:#64748b
- 入口向量未经证实。 最合理的工作假设是凭证被攻破或存在未更新的漏洞插件。这是假设,而非经记录的确定性。
- 成功的代码执行未经证实。 唯一可用记录记录了7月3日的一次失败尝试。没有证据表明此前或此后存在成功的执行会话。
- 数据外泄未经证实。 暴露不等同于提取。备份文件是可访问的;没有证据表明它们已被第三方下载。此区分对于确定LFPDPPP下的义务至关重要。
- 上传目录扫描约覆盖三分之一。 这是基于文档截止点比例的估计,而非目录中文件总数的精确计数。
- 56字节加载器的三条路径中有一条未经验证。 容器验证覆盖了三条可能的执行路径中的两条;第三条未经测试。
- 注入内容的时间线无法重建。 只有基于mtime的文件系统时间线才能以内部一致性加以断言。
案件截至 2026-09-18 仍处于开放状态
截至 2026-09-18 的状态:33项行动中已关闭25项(76%)。三项关键待处理事项已分配负责人和日期。
查看 Mermaid 源码
%%{init: {'theme': 'dark'}}%%
xychart-beta horizontal
    title "33 acciones documentadas — corte 2026-09-18"
    x-axis ["Pendientes (24%)", "Cerradas (76%)"]
    y-axis 0 --> 28
    bar [8, 25]
| 待处理行动 | 负责人 | 截止日期 |
|---|---|---|
| 关闭未经身份验证即可下载的备份文件(记录距今已20天) | 客户 + Saurat Xiuhcoatl | 2026-09-19 |
| 强制站点所有账户更改密码(phpass哈希值已暴露) | 客户 | 2026-09-22 |
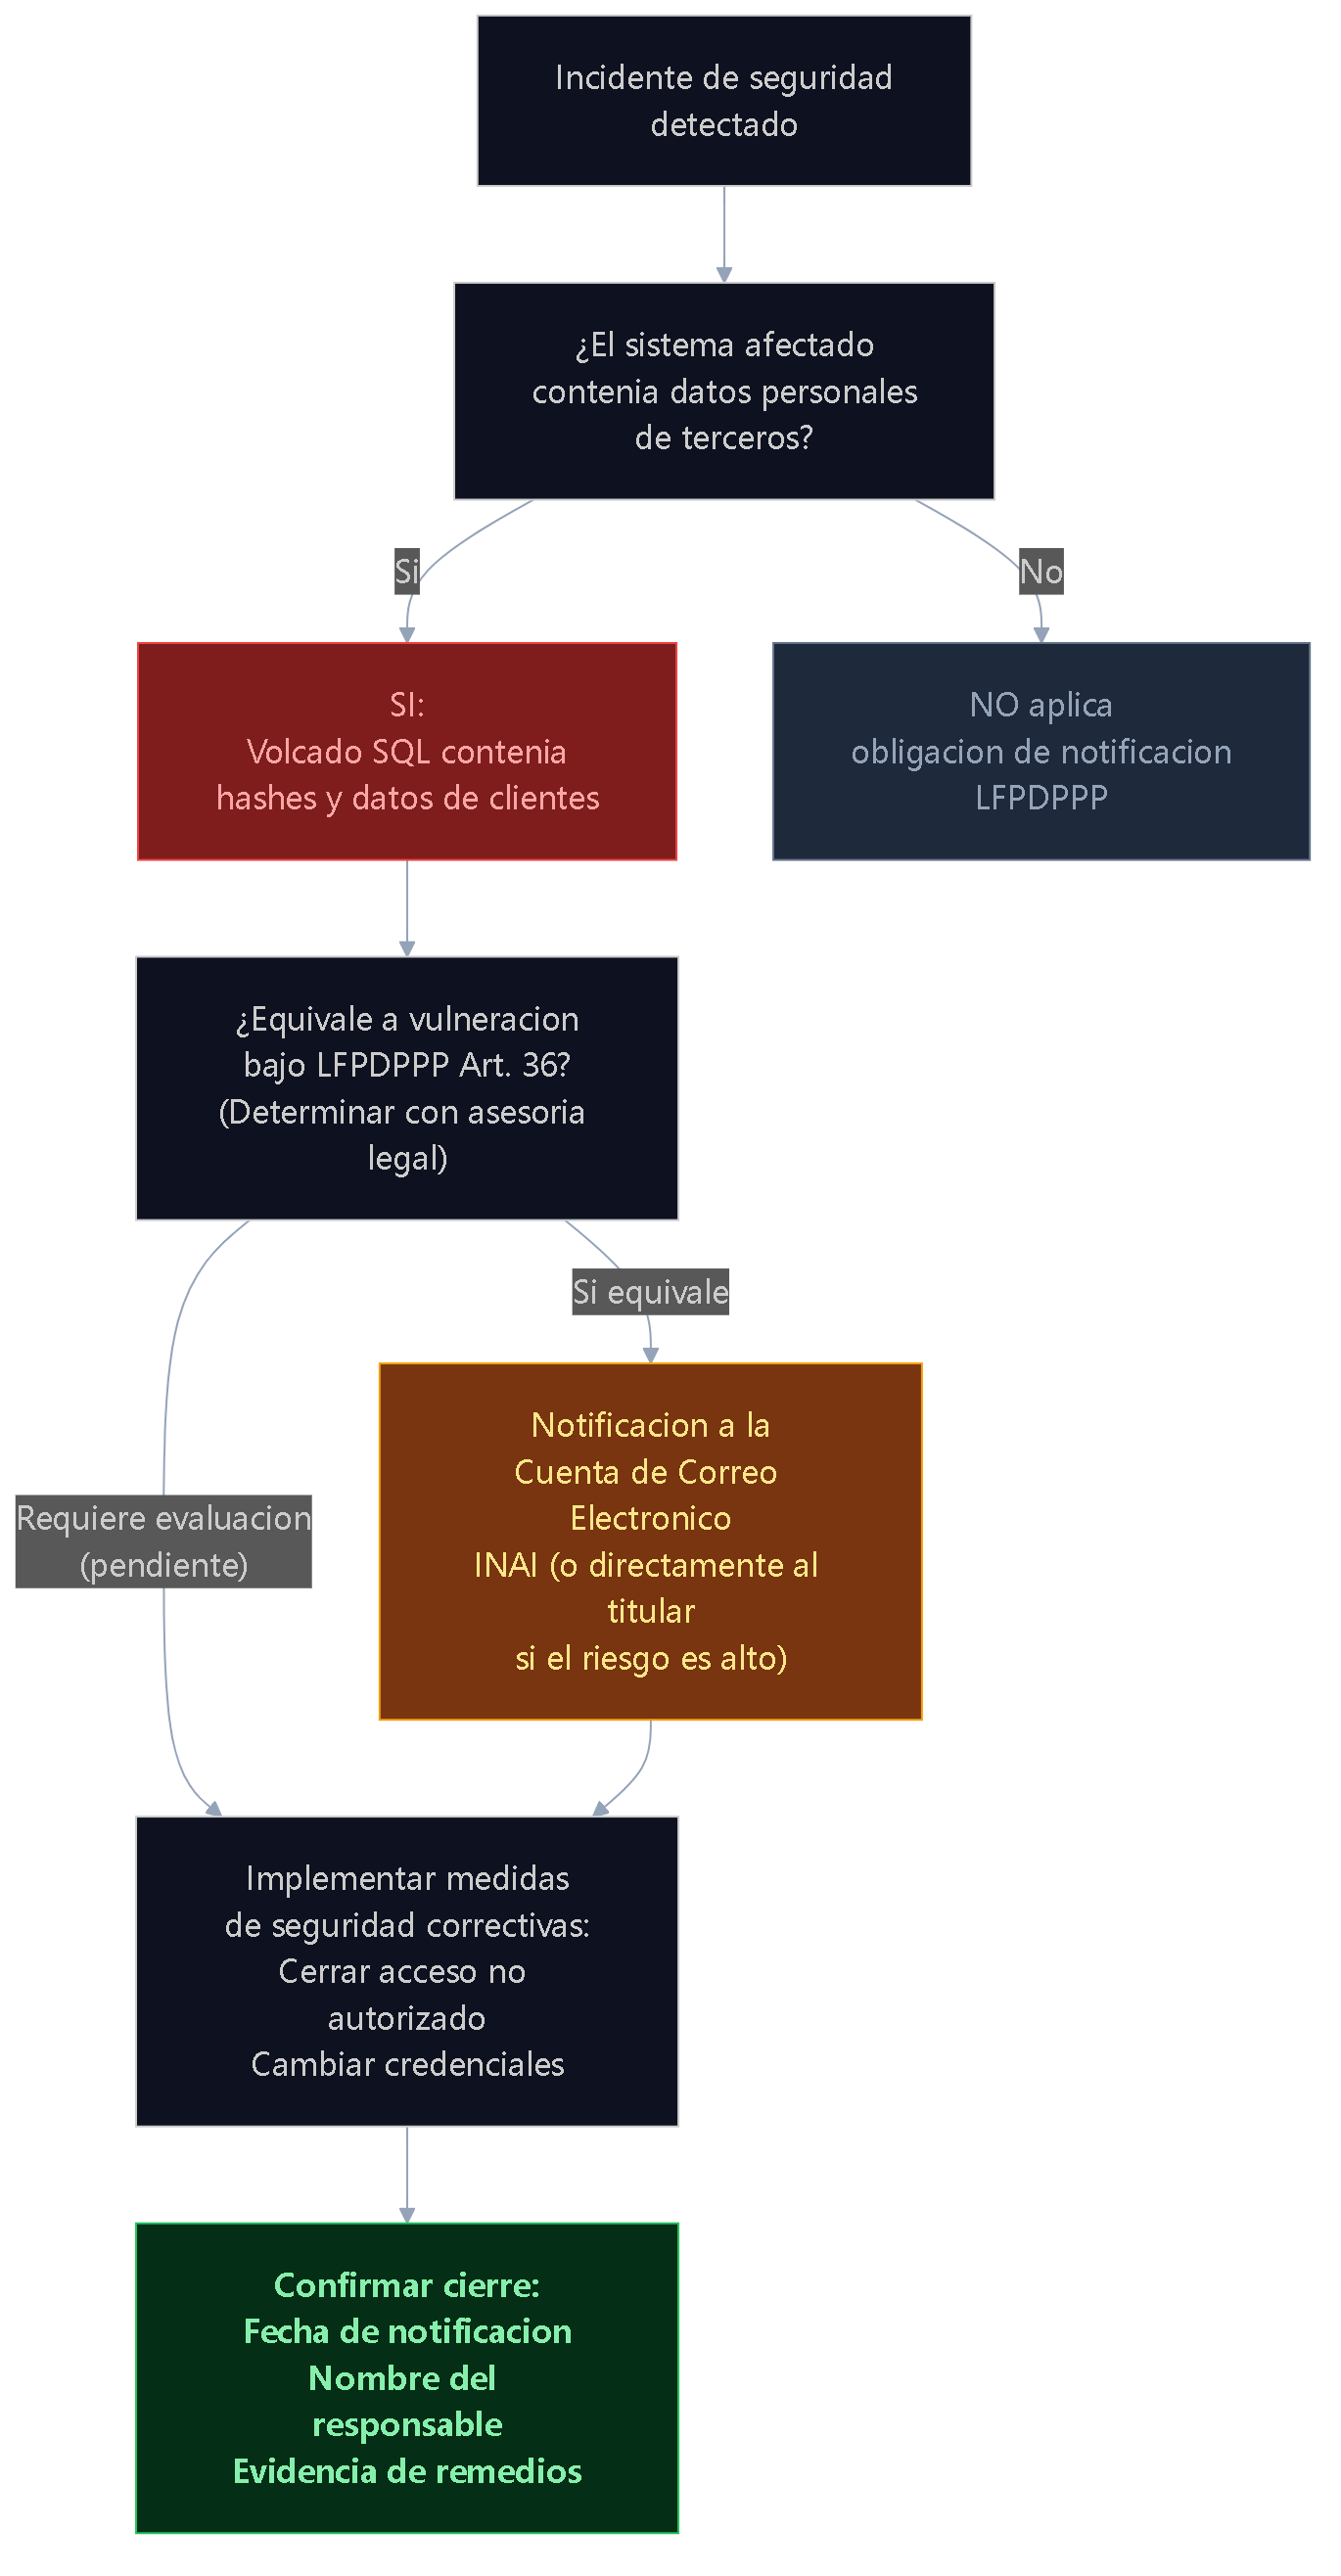
| 确认LFPDPPP通知关闭:通知日期及负责人姓名 | 客户 + 法务团队 | 移除 draft: true 之前 |
以待处理状态发布本文是正确决定,原因很实际:无论文章状态如何,漏洞都独立存在。记录带有负责人和日期的待处理事项,将其纳入一个带有时间戳的外部记录。本文不是对事件的公告:而是对事件的界定,并明确可见的责任。
适用监管框架(LFPDPPP)
LFPDPPP(墨西哥《联邦个人数据保护法》)第36条规定,当发生重大安全漏洞时,数据控制者必须通知数据主体。可下载的SQL转储包含受影响公司的客户的个人数据:姓名、联系方式及多年前的交易记录。确定此次暴露是否等同于第36条意义上的漏洞需要法律判断。有据可查的是:这些数据存在,在没有身份验证的情况下可被访问,且属于可识别的第三方。
查看 Mermaid 源码
%%{init: {'theme': 'dark', 'themeVariables': {'primaryColor': '#1e293b', 'primaryTextColor': '#f8fafc', 'lineColor': '#94a3b8'}}}%%
flowchart TD
    inicio["Incidente de seguridad\ndetectado"]
    dp["¿El sistema afectado\ncontenia datos personales\nde terceros?"]
    si_dp["SI:\nVolcado SQL contenia\nhashes y datos de clientes"]
    vuln["¿Equivale a vulneracion\nbajo LFPDPPP Art. 36?\n(Determinar con asesoria legal)"]
    notif["Notificacion a la\nCuenta de Correo Electronico\nINAI (o directamente al titular\nsi el riesgo es alto)"]
    medidas["Implementar medidas\nde seguridad correctivas:\nCerrar acceso no autorizado\nCambiar credenciales"]
    cierre["Confirmar cierre:\nFecha de notificacion\nNombre del responsable\nEvidencia de remedios"]
    no_dp["NO aplica\nobligacion de notificacion\nLFPDPPP"]
inicio --> dp
dp -->|"Si"| si_dp
dp -->|"No"| no_dp
si_dp --> vuln
vuln -->|"Si equivale"| notif
vuln -->|"Requiere evaluacion\n(pendiente)"| medidas
notif --> medidas --> cierre
style si_dp fill:#7f1d1d,stroke:#ef4444,color:#fca5a5
style notif fill:#78350f,stroke:#f59e0b,color:#fde68a
style cierre fill:#052e16,stroke:#22c55e,color:#86efac,font-weight:bold
style no_dp fill:#1e293b,stroke:#64748b,color:#94a3b8
本报告的数据处理责任人: Efraín Carreón Ortiz,总经理,Centrum Transgenia S.A.S. de C.V.(RFC:CTR1708039T5)。联系方式:dev@transgenia.org。
常见问题
清理恶意软件与封堵漏洞有什么区别?
清理恶意软件是指从文件系统和数据库中删除恶意工件。封堵漏洞是指纠正允许入侵的向量以及仍在暴露数据的向量:未经身份验证的访问、被攻破的凭证、错误的权限。一个站点可以在清理完毕的同时漏洞仍然敞开;本报告实时记录了这一情况。
WordPress中的必须使用插件(mu-plugins)是什么?
WordPress在处理任何普通插件之前,会自动加载mu-plugins目录中的所有PHP文件。它们不出现在管理面板的插件列表中,也无法从那里停用。该目录中的任何文件都在每次请求时执行。
为什么对被攻破的站点进行反恶意软件分析可能返回零检测?
反恶意软件引擎的签名识别足够长度的已知模式。当攻击者使用56字节加载器等最小片段时,这些片段与任何已记录的签名都不匹配。零检测不等同于恶意软件缺失:等同于工件低于任何当前使用签名的阈值。
什么是phpass?当数据库转储暴露时,它为何构成风险?
phpass是WordPress在最新版本之前默认使用的密码哈希方案。它使用带迭代的MD5。使用现代GPU设备,phpass哈希可以在数小时或数分钟内被破解。如果WordPress站点的SQL转储在没有身份验证的情况下可以下载,那么所有注册用户的哈希值都已暴露且可被破解。
LFPDPPP何时适用于网络安全事件?
LFPDPPP(墨西哥《联邦个人数据保护法》)在第三方个人数据因安全漏洞而遭到暴露时适用。本案中,SQL转储包含受影响公司的客户数据。通知义务及适用时限取决于该暴露是否构成该法第36条所定义的漏洞。这一判断需要法律意见,而非仅凭技术判断。
关于作者与 Transgenia
Efraín Carreón Ortiz 是 Transgenia 的总经理。Transgenia 帮助墨西哥企业实施有治理的人工智能解决方案,并强化其数字安全态势。如有咨询,请致信 dev@transgenia.org。
延伸阅读
来源
本文的主要材料是 Transgenia 2026年内部法证档案。研究发现均为对所分析站点的文件系统、数据库和PHP错误日志的直接测量结果,辅以隔离容器中的验证实验。绝对路径、真实文件名、主机标识符及客户联系数据均未公开。
技术外部参考:
- PHP手册 —
disable_functions: php.net/manual/en/ini.core.php#ini.disable-functions - PHP包装器
phar://: php.net/manual/en/wrappers.phar.php - WordPress必须使用插件: developer.wordpress.org/advanced-administration/plugins/mu-plugins/
- phpass: openwall.com/phpass/
- LFPDPPP全文: diputados.gob.mx/LeyesBiblio/pdf/LFPDPPP.pdf
本案例在抑制客户识别信息并获得数据控制者授权的情况下发布。发布负责人:Efraín Carreón Ortiz,总经理,Transgenia — dev@transgenia.org。